系规第11章:信息系统治理完整学习笔记
学习目标
IT治理解决“谁对IT决策、价值和风险负责”,IT审计解决“如何用独立证据验证目标与控制是否实现”。本章把二者连在一起,形成决策—执行—监督—改进闭环。
这是“系规学习”的第8期。第11章管理清单多,但逻辑明确:前半讲治理,后半讲审计。案例题经常让你判断某项工作属于哪类治理任务、审计方法或审计阶段。
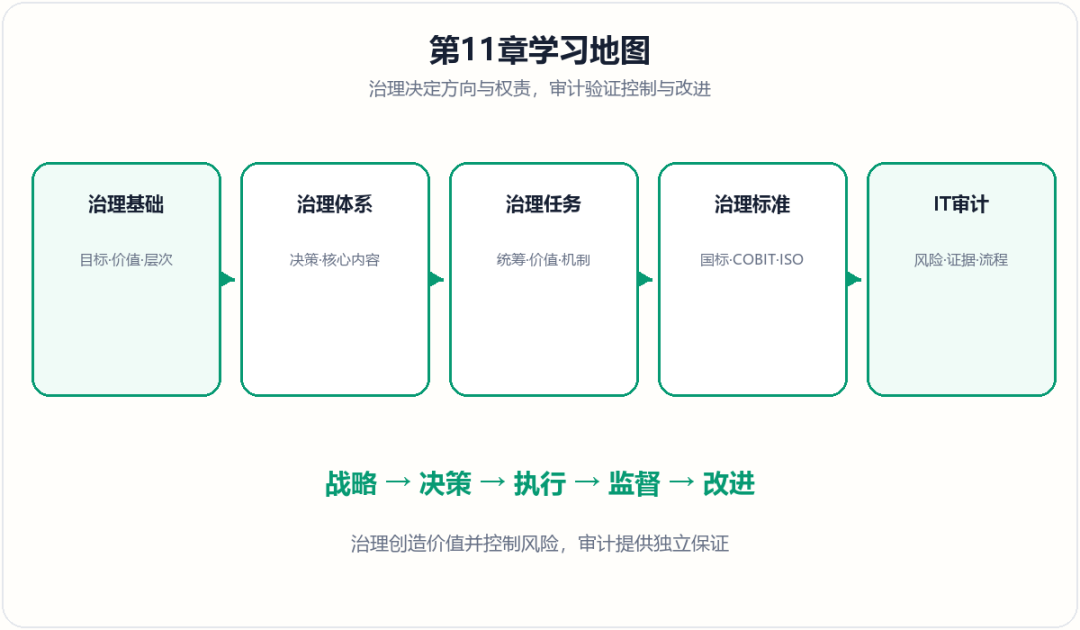
本章地图:治理负责把方向,审计负责做验证
- 11.1.1 IT治理基础:定义、目标、价值与管理层次。
- 11.1.2 IT治理体系:体系构成、关键决策、核心内容与机制。
- 11.1.3—11.1.4:五项任务、国内外治理标准。
- 11.2 IT审计:风险、方法、技术、证据、流程和审计内容。
治理和管理怎么区分
- 治理侧重评估、指导和监督,决定方向、权责、价值与风险边界
- 管理侧重计划、建设、运行和监控,在治理设定的方向内组织执行。
治理不是高层替代项目经理做日常管理,而是保证正确的人做正确的决策,并对结果承担责任。
11.1.1 IT治理基础:让IT与业务目标保持一致
IT治理是组织采用有效机制开发利用信息技术与数据资源、平衡风险并确保实现战略目标的过程,也是明确IT决策权归属与责任担当的框架。
三项目标
- 与业务目标一致:从组织战略抽取信息、数据和功能需求。
- 有效利用信息与数据资源:统一规划资源,减少信息孤岛和重复建设。
- 风险管理:识别并控制投资、安全、连续性、合规和交付风险。
记忆:一致、资源、风险。
IT治理的价值
- 确保IT投资有效,支撑业务竞争力
- 连接组织战略、业务目标和IT目标
- 平衡成本、收益、风险和资源
- 明确决策输入者、决策者和责任承担者
- 通过绩效衡量促进价值交付和持续改进。
三个管理层次
| 层次 | 主要职责 |
|---|---|
| 最高管理层 | 验证IT与业务战略一致;确定期望和衡量;指导投资和资源分配 |
| 执行管理层 | 制定IT目标;分析技术机遇风险;建设关键过程;分配责任并衡量绩效 |
| 业务与服务执行层 | 提出响应需求;提供和支持信息服务;建设维护基础设施 |
高层不必处理每个技术细节,但不能把IT价值与风险责任全部外包给技术部门。
11.1.2 IT治理体系:五项决策与六项核心内容
治理体系五项构成
- IT定位
- IT治理架构
- IT治理内容
- IT治理流程:统筹、评估、指导、监督
- IT治理效果:内部与外部评价。
五项关键决策
- IT原则:IT在组织中的基本作用和行为准则
- IT架构:数据、应用和技术如何标准化与集成
- IT基础设施:共享基础能力如何建设和使用
- 业务应用需求:哪些业务需求优先转化为应用能力
- IT投资和优先顺序:钱投向哪里、先做什么。
逻辑关系是:原则驱动架构,架构约束基础设施,基础能力支撑业务应用,投资组合为所有决策配置资源。治理还要明确每项决策“谁提供输入、谁最终决定”。
治理体系框架六部分
- IT战略目标
- IT治理组织
- IT治理机制
- IT治理域
- IT治理标准
- IT绩效目标。
六项核心内容
- 组织职责:明确治理、决策、执行、监督和问责角色。
- 战略匹配:确保IT建设与业务战略和数字战略一致。
- 资源管理:统筹人员、应用、数据、基础设施和供方。
- 价值交付:保证投资产生预期收益和业务价值。
- 风险管理:保护业务价值,覆盖安全、连续性、隐私和合规。
- 绩效管理:跟踪战略、项目、资源、服务和业务流程绩效。
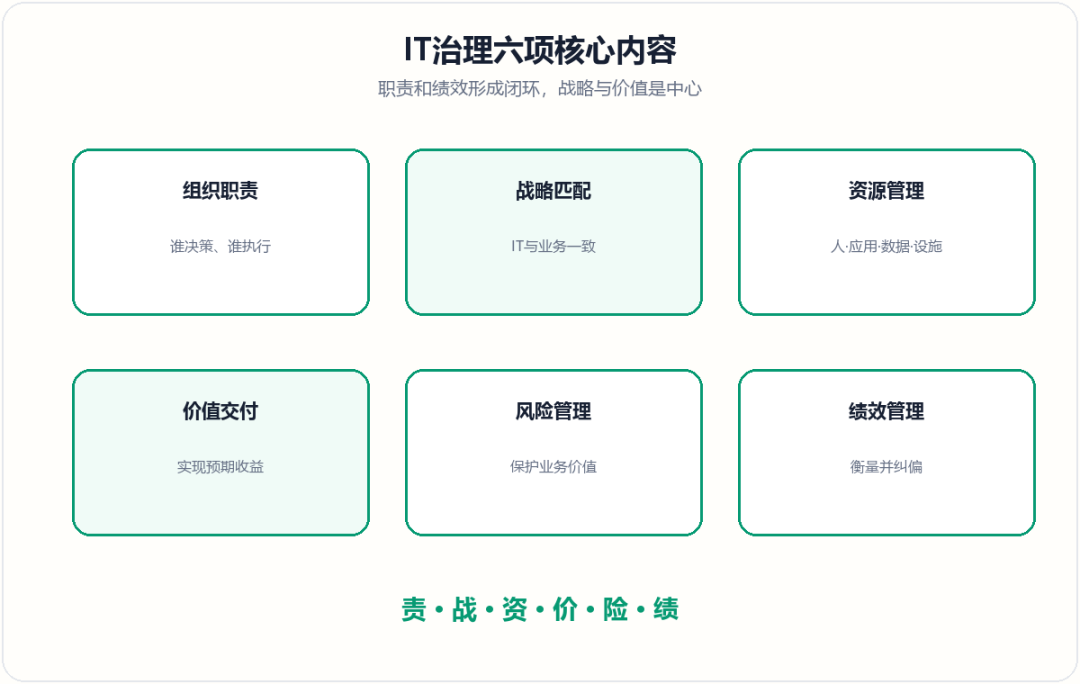
记忆骨架:责、战、资、价、险、绩。其中战略匹配与价值交付回答“做对事、获得价值”,风险和资源提供保障,职责与绩效形成问责闭环。
机制三原则
- 简单:责任和目标清楚
- 透明:程序和决策方式可理解、可质疑
- 适合:让最适合掌握信息和承担结果的人决策。
11.1.3—11.1.4 五项任务与治理标准
五项治理任务
- 全局统筹:规划目标、范围、环境、趋势和责权,建立IT蓝图与持续改进机制。
- 价值导向:建立投资价值框架,识别投资组合,监督指标,平衡成本、效益和风险。
- 机制保障:建立过程与痕迹管理,评审管理体系,开展审计并监督整改。
- 创新发展:利用IT开拓业务、改善质量绩效,协调技术、管理与模式创新。
- 文化助推:沟通目标、策略和职责,形成开放、合规、协作和持续学习文化。
记忆:统、价、机、创、文。
GB/T 34960治理框架
GB/T 34960.1规定IT治理模型、框架与通用要求,治理框架包含三大域:
| 治理域 | 内容 |
|---|---|
| 顶层设计 | 战略、组织、架构 |
| 管理体系 | 质量、项目、投资、服务、连续性、安全、风险、供方、资产等管理 |
| 资源 | 基础设施、应用系统、数据 |
GB/T 34960.2给出实施指南,其实施框架包括实施环境、实施过程、治理域;实施过程包括统筹和规划、构建和运行、监督和评估、改进和优化。
COBIT
COBIT面向信息和技术治理与管理。治理系统组件包括:
- 流程
- 组织结构
- 原则、政策和程序
- 信息
- 文化、道德和行为
- 人员、技能和胜任能力
- 服务、基础设施和应用。
设计治理系统时要考虑战略、目标、风险、IT问题、威胁、合规、IT角色、采购模式、实施方法、技术战略、规模和未来因素。流程是了解环境战略、确定初步范围、优化范围、最终确定设计。
ISO/IEC 38500
六项良好治理原则:
- 责任
- 战略
- 收购
- 性能
- 一致性
- 人的行为。
治理机构通过评估、指导、监督模型履行职责。
11.2.1—11.2.2 IT审计基础、方法与证据
IT审计目的和目标
IT审计通过了解IT系统与活动总体状况,审查和评价IT目标实现情况,识别风险,提出意见和改进建议。它关注:
- IT战略与业务战略一致
- 信息资产安全及数据完整、可靠、有效
- 系统安全、可靠和有效
- IT使用符合法律、法规和标准。
四类审计风险
- 固有风险:不考虑控制时,事项本身发生重大问题的可能性
- 控制风险:问题未被内部控制及时预防或发现
- 检查风险:审计程序未发现已经存在的问题
- 总体审计风险:针对控制目标的各类风险综合。
审计人员通过调整范围、样本、程序和工具,把总体风险降到可接受水平。
六种常用方法
- 访谈法
- 调查法
- 检查法
- 观察法
- 测试法,包括黑盒和白盒
- 程序代码检查法。
四类技术
- 风险评估技术
- 审计抽样技术
- 计算机辅助审计技术CAAT
- 大数据审计技术。
统计抽样用概率方法确定样本并可量化推断;非统计抽样依赖审计人员专业判断。属性抽样回答某特征发生比例,变量抽样估计金额或其他数量。
审计证据五项特性
- 充分性:数量足以支持结论
- 客观性:基于客观事实
- 相关性:与审计事项有实质联系
- 可靠性:能够真实反映活动
- 合法性:种类和取得程序合法。
证据评价还要考虑提供者独立性、人员资质、时效、说服力和成本效益。审计工作底稿记录计划、程序、证据与结论,是质量控制、复核和责任证明的基础。
11.2.3—11.2.4 审计流程与内容
四个审计阶段
- 准备阶段:明确目的任务、组建项目组、收集信息、编制计划并发出通知。
- 实施阶段:深入调查和调整计划,了解评估内部控制,执行符合性测试和实质性测试。
- 终结阶段:复核底稿、整理证据、评价控制、报告发现、沟通结果、出具报告并归档。
- 后续审计:检查整改措施是否落实并达到预期效果。
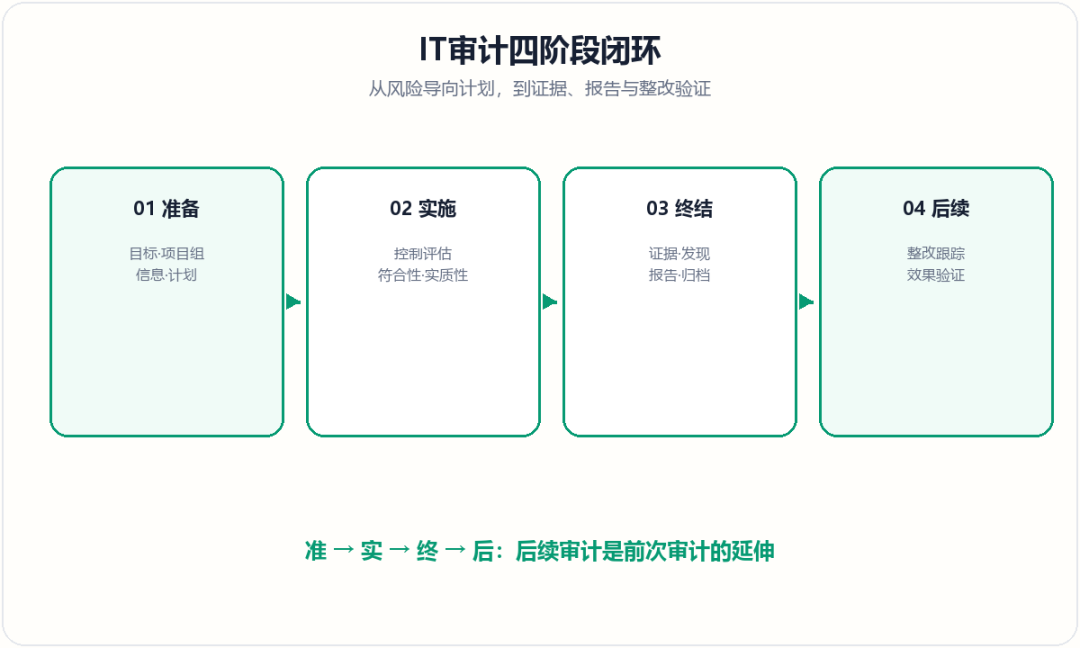
后续审计不是全新审计,而是前次审计的延伸。
两大类审计
IT内部控制审计
- 组织层面IT控制审计
- IT一般控制审计
- 应用控制审计:输入、处理、输出控制。
IT专项审计
- 信息系统生命周期审计
- 信息系统开发过程审计
- 信息系统运行维护审计
- 网络与信息安全审计
- 信息系统项目审计
- 数据审计。
三门考试怎么用
综合题
重点掌握三目标、五决策、六核心、五任务、三治理域、COBIT组件、ISO六原则;审计部分重点是四类风险、六种方法、四类技术、证据五特性和四阶段。
案例题
治理问题按“战略—权责—投资—资源—风险—绩效”扫描;审计问题按“独立性—范围—风险—方法—证据—底稿—报告—整改”扫描。
示例:同一部门既审批投资又评价收益,职责不分,影响治理独立性和客观性;应明确治理与执行权责,引入独立评估,建立投资绩效指标和问责机制。
论文
可按“治理背景—战略匹配—治理架构—决策机制—价值与风险—绩效体系—审计验证—整改改进”展开。治理论文要突出高层责任和决策机制,不能写成日常运维总结。
闭卷自测
- IT治理三项目标是什么?
- 三个管理层次的主要职责是什么?
- 五项关键决策和六项核心内容是什么?
- IT治理五项任务是什么?
- GB/T 34960三大治理域是什么?
- COBIT治理系统组件和ISO/IEC 38500六原则是什么?
- 四类IT审计风险如何区分?
- 六种审计方法、四类审计技术是什么?
- 审计证据五项特性是什么?
- 四个审计阶段和两大审计类别是什么?
写在最后
第11章的主线是:
治理以战略为起点,明确权责、投资、资源、价值、风险和绩效;审计以证据为基础,验证控制并推动整改。
第一轮先背“三目标、五决策、六核心、五任务”和审计“四风险、四阶段”;第二轮再补标准、方法、证据和审计分类。
我是陈文茂,正在用自己的方式重新整理系统规划与管理师学习资料。
如果这篇对你有帮助,欢迎点赞、在看、转发。